Lage-Überblick
Die Startseite fasst die Lage des Netzes auf einen Blick zusammen: Status, Schnellzugriffe, Hinweise, neue CVE-Treffer und Live-Kennzahlen. Der Schnellzugriff ist dynamisch — er rückt die vom Anwender am häufigsten geöffneten Funktionen nach vorne, ganz ohne Konfiguration.
Netzwerk-Scan
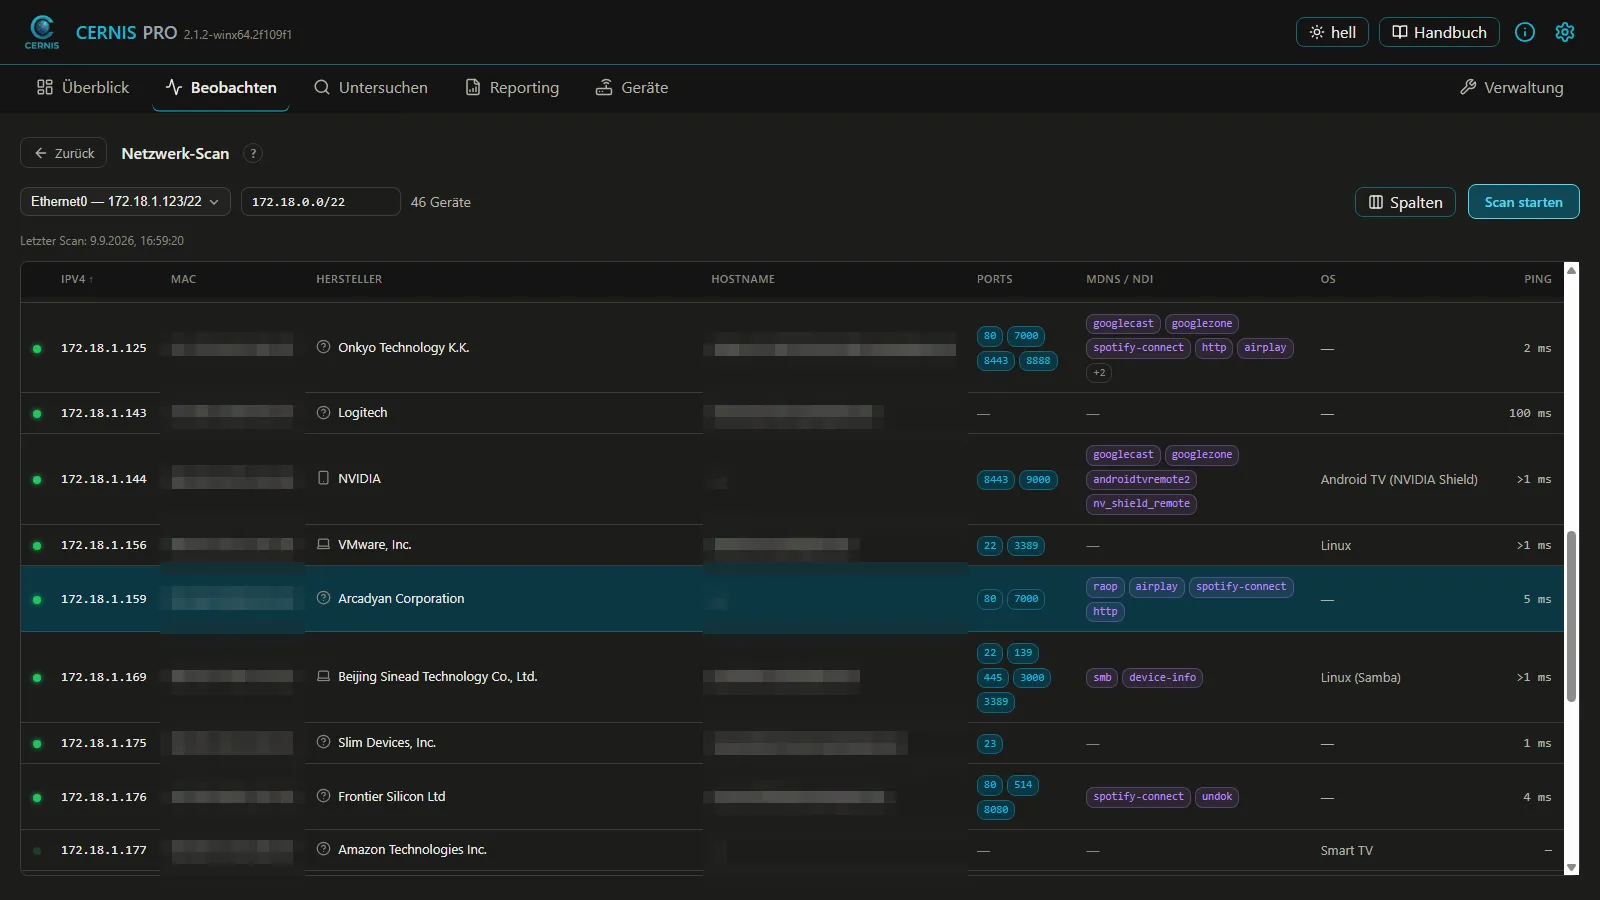
Das Herzstück: Ein Scan durchsucht das Netz nach aktiven Geräten, ermittelt offene Ports und erkennt Dienste und Betriebssystem. Der Fortschritt erscheint live. Das Ergebnis ist eine übersichtliche Tabelle — IP, MAC, Hersteller, Hostname, offene Ports, OS und Antwortzeit für jedes Gerät.
Fakten und Bewertung getrennt
CERNIS trennt sauber zwischen Fakten (neu, geändert, neuer Port) und Bewertungen (auffällig, kritisch). Beide Markierungen bleiben getrennt, damit gleichzeitig sichtbar ist, was sich verändert hat und wie es einzuschätzen ist — ohne dass das eine das andere übertönt.
Befunde quittieren
Einen geprüften und für unbedenklich befundenen Port kann der Anwender quittieren. Er verschwindet aus der aktiven Warnung, bleibt aber nachvollziehbar protokolliert. So sammeln sich keine Dauerwarnungen an, und die Einschätzungen des Anwenders gehen nicht verloren.
Geräte-Detailansicht
Zu jedem Gerät: ob bekannt, neu oder verändert, welche Ports offen sind, in welchem Zusammenhang es im Netz steht. Es lässt sich einordnen (vertraut / neutral / beobachten) und mit eigenen Notizen versehen.
Topologie-Graph
Das Netz als sternförmiges Bild: das Gateway im Zentrum, die Geräte ringsum. Durchgezogene Linien sind tatsächlich gemessen (LLDP/CDP), gestrichelte sinnvoll angenommen. Wahlweise nur die Geräte des letzten Scans oder alle je bekannten.
Verkehr pro App
Zeigt, welche Programme gerade Verbindungen ins Netz haben und wie viel Daten fließen — nach verursachender Anwendung geordnet. Die Aktualisierung läuft automatisch oder auf Knopfdruck, ganz wie der Anwender es möchte.
Namen statt IP-Adressen
Auf Wunsch löst CERNIS die nackten IP-Adressen der Gegenstellen in lesbare Namen auf — nur auf Anforderung, im Hintergrund nachgeladen.
Angefragte Hostnamen (SNI)
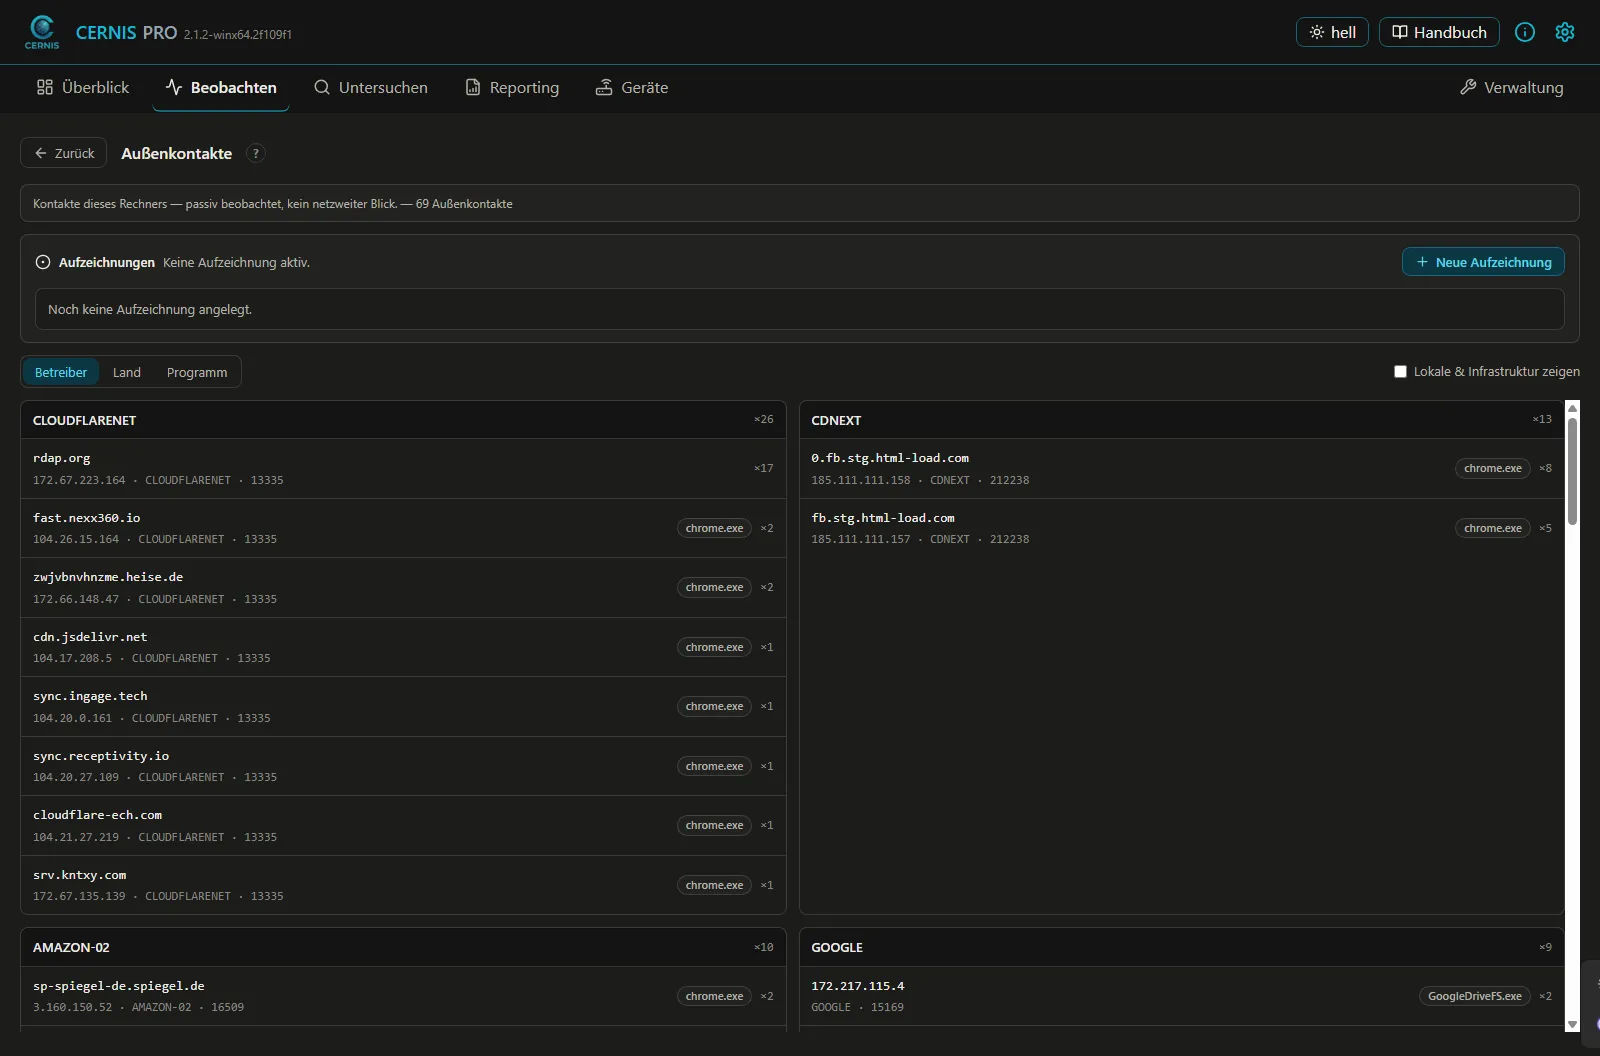
Erfasst passiv, welche Internet-Adressen die eigenen Programme ansteuern — selbst bei verschlüsselten Verbindungen — und ordnet sie dem verursachenden Programm zu. So wird sichtbar, wohin eine App spricht, ohne den Inhalt anzutasten. Die Livedaten bleiben flüchtig und verschwinden wieder. Wer die daraus abgeleiteten Hostnamen behalten möchte, schaltet dafür die Aufzeichnung der Außenkontakte ein.
Prozess-Sicht
Listet laufende Programme mit ihrem Pfad und weist dezent darauf hin, wenn ein Programm sich möglicherweise als etwas anderes ausgibt — ein leiser, aber wichtiger Hinweis auf Ungewöhnliches.
FRITZ!Box-Detailansicht
Wer eine FRITZ!Box nutzt, bekommt über die offizielle TR-064-Schnittstelle eine reichhaltige Detailansicht: Verbindungsdaten, DSL-Werte, WLAN-Clients, Ereignisprotokoll und Portfreigaben — an einem Ort, ohne sich durchs Router-Menü zu klicken.
Netzwerk-Schnittstellen
Zeigt die Netzwerk-Schnittstellen des eigenen Rechners mit ihrem tatsächlichen Status und hebt die hervor, über die der Hauptverkehr läuft.
Live-Monitoring
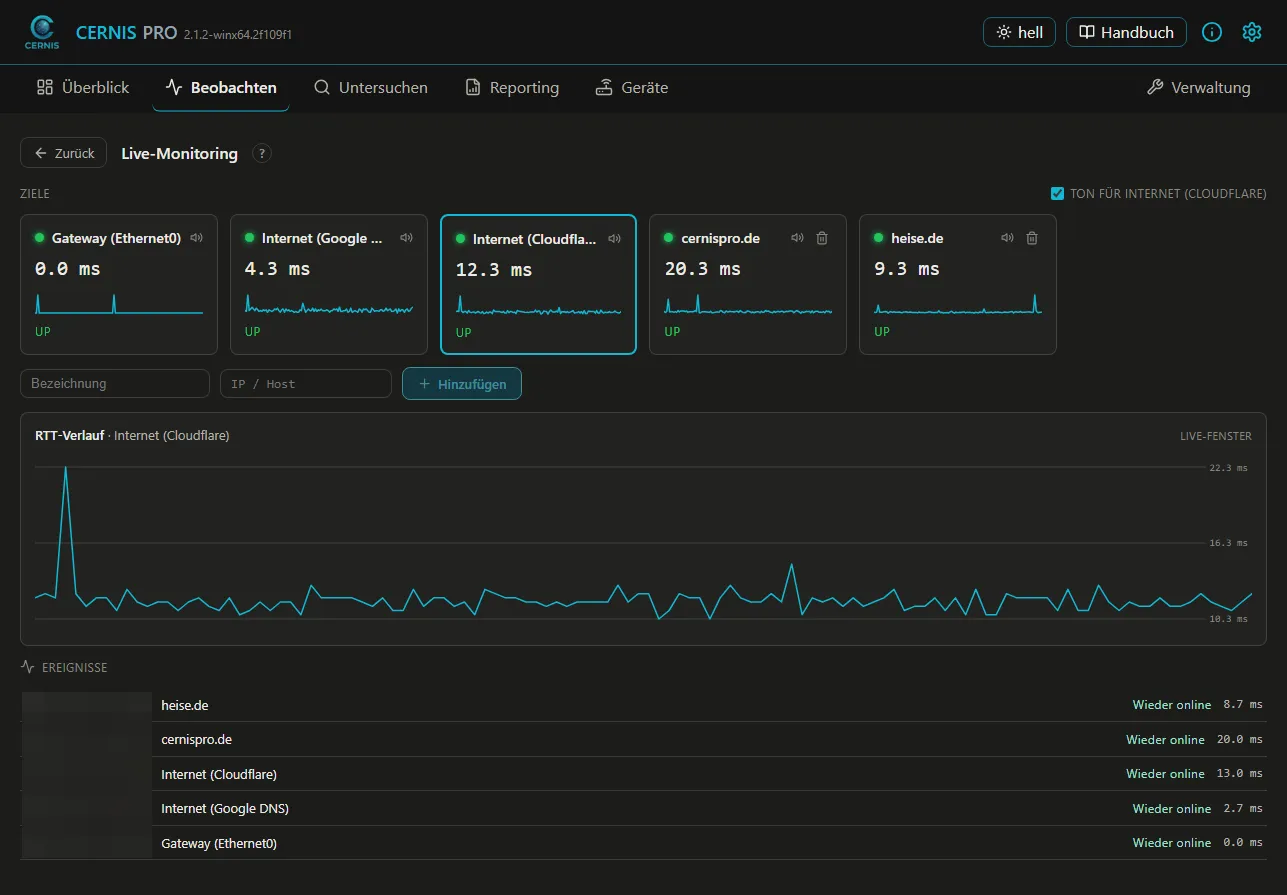
Überwacht laufend Erreichbarkeit und Antwortzeit der erkannten Gateways sowie zweier fest voreingestellter Internet-Referenzen — Google Public DNS (8.8.8.8) und Cloudflare DNS (1.1.1.1) — und zeigt Ausfälle sofort an, mit Live-Diagramm und optionalem Ton-Signal. Dafür schickt CERNIS in kurzen Abständen eigene Prüfanfragen an diese Ziele. Eigene Ziele lassen sich ergänzen.
Langzeit-Aufzeichnung
Zeichnet die Erreichbarkeit eines Ziels über einen gewünschten Zeitraum dauerhaft auf. Sie läuft nur, wenn sie bewusst eingerichtet wird, und übersteht einen Neustart — ideal, um sporadische Aussetzer über Stunden oder Tage dingfest zu machen.
Schwellwert-Alarme
Eine Aufzeichnung kann alarmieren, wenn ein Ziel zu langsam wird oder ausfällt. Die Bedingung muss mehrfach hintereinander zutreffen — kein Fehlalarm bei einem einzelnen Ausreißer.